RatHat Android惡意軟體控制台使用Gemini識別高價值受害者
據資安安公司Cleafy:自2026年4月以來,RatHat業者建構發布Android銀行木馬,透過網路控制台控制受感染的手機並追蹤到該控制台近100次部署,符合惡意軟體即服務Malware-as-a-Service, MaaS)模式,即每個客戶運行獨立的副本。該控制台儲存惡意軟體從每部手機收集的資訊,包括簡訊和在銀行應用程式上疊加的虛假登入介面中輸入的密碼,其最新版本會調用Google的Gemini AI模型,根據這些資訊估算每位受害者的銀行餘額,並將手機分為高價值組和中等價值組。Cleafy分析的樣本中沒有任何內容使用該模型轉移資金,該模型的作用是決定哪些受害者值得經營者花費時間。
1.一個控制台,三個版本
Cleafy:受害者手機上的惡意軟體自2025年底以來幾乎沒有變化,但背後的主機已更換。2025年末和2026年2月的樣本與名為Fisher早期控制台相連, 2026年4月至9月期間,出現三個新版本,都基於相同的程式碼建構。
第一個版本自稱為BlackCat Remote Control Management,接下來的兩個版本分別名為Panda Workshop V5和V6。每個版本同時也是一個建置工具。操作員可以透過控制台建立惡意軟體,將其隱藏在一個看似無害的應用程式中,並對其進行簽署。然後,控制台會將完成的應用程式發佈到Amazon S3或Web伺服器,而無需操作員干預託管設定。控制台還可以按計劃重建應用程序,例如每小時一次。每次重建都會從相同的惡意軟體建立一個新檔案,Cleafy:這旨在繞過那些透過雜湊值識別已知檔案的安全工具。最新版本還新增用於偽造下載頁面的模板,其中包括一個名為Google Store的頁面。
2.一鍵存取EShell
Zimperium在2026年9月初發現,RatHat透過簡訊和線上廣告將用戶引導至第三方下載網站,從而將用戶手機植入其中。安裝完成後,應用程式會要求輔助功能存取權限,以便讀取螢幕並代用戶點擊。獲得此權限後,該應用程式可以啟用無線調試、讀取螢幕上的配對碼,並連接到手機的Android調試橋(Android Debug Bridge, ADB)註1,ADB是 Android 系統內建的調試工具。(如圖1所示)
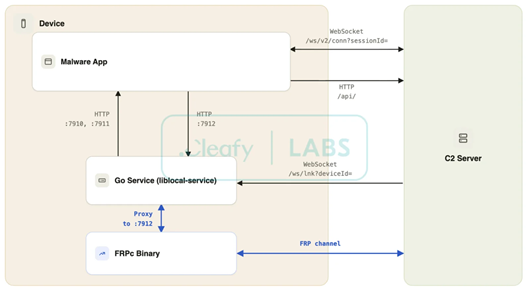
圖1: RatHat透過簡訊和線上廣告攻擊示意圖
這使得惡意軟體能夠以Android預設shell使用者(UID 2000)的身份運行,不受應用程式權限的限制。Cleafy發現,駭客只需在控制台中單擊即可使用該 shell。部署按鈕會啟動一個用Go語言編寫的獨立程式,該程式可透過反向隧道保持連接,反向隧道是由手機與駭客伺服器建立的連接。與ADB配對會自動進行,但Go程式僅在攻擊者點擊部署按鈕後才會執行。該程式改變駭客查看螢幕的方式。應用程式的螢幕截圖功能利用Android的一項功能,該功能會在運行時請求受害者的權限並顯示錄製圖示。而Go程式則使用名為minicap和minitouch 的工具來傳輸螢幕並傳送點擊操作,無需權限提示,也不會顯示錄製圖示。這兩個工具在Android 14及更高版本上都無法正常運作,因此這些手機仍然需要使用應用程式本身的螢幕截圖功能並接受權限提示。 Cleafy也描述一種使用名為 screencap的工具以每秒約5幀的速度進行備份的方法,但沒有具體說明它支援哪些Android版本。(如圖2所示)
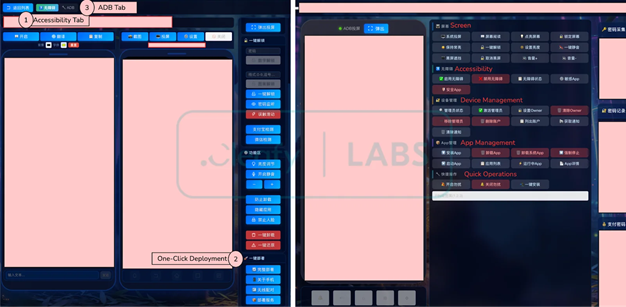
圖2: 惡意軟體以Android shell身份運行攻擊示意圖
這使得惡意軟體能夠以Android系統shell使用者(UID 2000)身份運行,不受應用程式的權限限制。Cleafy發現,駭客只需單擊即可從控制台使用該shell。部署按鈕會啟動一個用Go語言編寫的獨立程序,該程序可透過反向隧道保持存取,反向隧道是手機與駭客伺服器之間建立的連接。受害者卸載應用程式後,該 Go程式會繼續運行,直到手機重新啟動。Zimperium發現,該程式還可以在應用程式被刪除後重新安裝,並重新啟用其輔助功能存取權限。Cleafy與Zimperium兩份報告均未提供徹底清除惡意軟體的步驟。
3.控制台的使用範圍
Cleafy透過搜尋控制台的頁面標題和網頁程式碼發現部署情況。此資料統計的是控制台部署次數,而非受感染的手機數量,也沒有說明一次部署的計算方式,其報告和Zimperium報告均未提及多個受害者。控制台限制操作員帳戶的數量,並對非管理員使用者隱藏部分內容。Cleafy 表示,只有當使用者是開發者無法完全信任的客戶時,這些限制才有意義,也觀察到IP位址中,近一半都位於新加坡註冊的AS4907網路上。
4.雙端使用Gemini
Cleafy發現,第一個控制台版本允許駭客從多個AI提供者中進行選擇,還可以在手機的AI評分超過設定等級時發送Telegram警報。最新版本僅支援Gemini,並引導駭客前往Google AI Studio取得金鑰。RatHat也在手機本身使用Gemini,其內建的點擊指令是針對特定手機製造商的介面、Android版本和語言編寫的,因此在開發者未預料到的裝置上會失效,在這種情況下,惡意軟體會將螢幕佈局傳送給Gemini,並詢問點擊位置,直接從手機呼叫Gemini,使用儲存在自身設定中的API金鑰,此功能僅用於保持無線調試設定的正常運作。Android惡意軟體先前也曾經這樣做過。 ESET在2026年2月報道過的PromptSpy也曾向Gemini發送螢幕佈局並執行其點擊指令。
5.指標與檢測
Cleafy列出了以下主機命令與控制 (C2) 伺服器、下載連結和惡意軟體樣本的指標:
- Domain:admin.chunhuating[.]best(Panda Workshop V6的C2伺服器,2026 年9月)
- Domain:admin.xiongmaocs[.]pics(Panda Workshop V5的C2伺服器,2026 年8月)
- IP:8.231.120[.]246(BlackCat的C2伺服器,2026年4月)
- Domain:admin.rathat[.]live(Fisher的C2伺服器,2025年12月和2026年 2月)
- URL:hxxps://dramaspoolcoa[.]com/en.html(下載鏈接,2026年9月)
- URL:hxxps://rathat[.]me/app-release-rat-hat-live.apk(下載鏈接,2025年12 月和2026年2月)
- MD5:116346cace7f00ba557034b534d40791(樣本,2026年9月)
- MD5:8fdc21e25097a46528211274e54330e1(樣本,2026年2月)
- MD5:f83357b2d47c7d38ee53943373961211(樣本,2025年12月)
這些控制台通常使用以admin.開頭的網址,最新版本的後端服務則使用 adminapi.,網域通常是.best、.beer和.top等廉價頂級網域。Go程式部署後,minicap 和minitouch檔案會以它們的真實名稱位於/data/local/tmp目錄下,掃描程式可以找到, Cleafy表示,安全工具應該監控手機上以shell使用者(UID 2000)身分運作的程式。列出的位址admin.xiongmaocs[.]pics 也出現在Zimperium先前發布的分析報告中的指標清單中。
註1: Android 調試橋(Android Debug Bridge, ADB):是一個功能強大的命令列工具,能讓電腦與 Android 裝置進行通訊。
本文參考自:https://thehackernews.com/2026/09/rathat-android-malware-console-uses.html